Phishing-Mails, betrügerische Anrufe und gekaperte Benutzerkonten haben häufig denselben Ursprung. Täter:innen greifen dafür oft auf Informationen zurück, die bei früheren Datenlecks in Umlauf geraten sind. E-Mail-Adressen, Passwörter oder Angaben zur beruflichen Funktion bleiben so mitunter über Jahre abrufbar und lassen sich jederzeit für neue Angriffe nutzen. Wie groß dieses Problem hierzulande ist, haben EY Österreich und der Cybersecurity-Anbieter Risikomonitor in einer gemeinsamen "Darknet Exposure Studie" untersucht, die am Donnerstag veröffentlicht wurde. Ausgewertet wurden Daten aus 7.721 unterschiedlichen Datenlecks, in denen sich insgesamt 5,92 Millionen Datenspuren und 2,95 Millionen eindeutige E-Mail-Adressen mit Österreich-Bezug fanden. Von den rund 1,6 Millionen untersuchten Domains wiesen knapp 297.000 zumindest einen Treffer auf.
Auch Kontaktdaten bergen Risiken
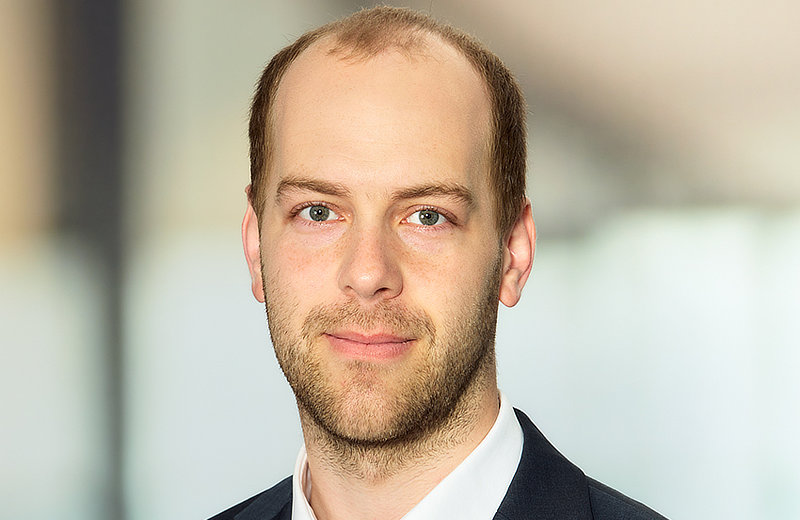
Die meisten der identifizierten Einträge gehen auf Datenlecks zurück, bei denen auch Zugangsdaten betroffen waren. Daneben stießen die Studienautor:innen auf zahlreiche Datensätze aus Marketing- und Kontaktdatenbanken, die zwar keine Passwörter enthalten, für Kriminelle aber dennoch von großem Wert sind. "Die reine Zahl der Findings erzählt nur einen Teil der Geschichte. Entscheidend ist die Frage, wie die Daten genutzt werden können. Zugangsdaten schaffen Risiken für Kontoübernahmen, während Kontaktdaten gezielte Phishing- und Social-Engineering-Angriffe erleichtern. Unternehmen müssen daher nicht nur technische Schwachstellen im Blick behalten, sondern auch ihre digitale Sichtbarkeit", sagt Robert Pölzelbauer, Senior Manager bei EY Österreich.
"Viele Unternehmen konzentrieren sich auf die Frage, ob ein Passwort betroffen ist. In der Praxis sehen wir aber zunehmend Angriffe, die lange vor dem eigentlichen Login beginnen. Informationen über Funktionen, Verantwortlichkeiten oder Geschäftsbereiche reichen heute oft aus, um täuschend echte Angriffe vorzubereiten", ergänzt Manuel Löw-Beer, Geschäftsführer von Risikomonitor.
Jede dritte Adresse taucht in mehreren Leaks auf
Ein weiterer Befund betrifft die Mehrfachbelastung einzelner Identitäten. Rund 1,04 Millionen der untersuchten E-Mail-Adressen und damit mehr als ein Drittel wurden in mindestens zwei voneinander unabhängigen Datenlecks gefunden, über 24.000 Adressen kommen sogar zehnmal oder öfter vor. Für Kriminelle steigt der Wert einer digitalen Identität mit jeder weiteren Fundstelle.
"Cyberkriminelle müssen heute nur selten neue Informationen beschaffen. Oft genügt die Kombination aus historischen Datenlecks und wiederverwendeten Zugangsdaten. Genau deshalb behalten auch ältere Leaks ihre Relevanz", so Pölzelbauer.
Betroffen sind dabei längst nicht nur Privatpersonen. Ein Großteil der Datenspuren lässt sich Domains von Unternehmen und Organisationen zuordnen. Geleakte Identitäten sind damit laut den Studienautor:innen zu einem Risikofaktor für die gesamte heimische Wirtschaft geworden.
Einfache Passwörter bleiben weit verbreitet
Wie leicht es Angreifer:innen oft gemacht wird, zeigt die Analyse der geleakten Passwörter. Weniger als fünf Prozent davon entsprechen den empfohlenen Standards in puncto Länge und Komplexität. Zwar ist die Qualität der Passwörter in den vergangenen Jahren gestiegen, einfache Zahlenfolgen sind aber nach wie vor die Regel. Spitzenreiter ist "123456" mit knapp 10.000 Treffern.
"Unsere Ergebnisse zeigen einen klaren Zusammenhang zwischen Sichtbarkeit und Angreifbarkeit. Die Darknet-Studie macht sichtbar, wo Identitäten exponiert sind. Die Passwortanalyse zeigt, warum diese Exposition trotz ihres Alters noch immer ein reales Risiko darstellen kann", so Löw-Beer.
Schutz beginnt bei der eigenen Sichtbarkeit
Aus Sicht der Studienautor:innen sollten Unternehmen daher neben ihren Systemen auch ihre digitalen Identitäten schützen. Viele Angriffe beginnen heute nicht bei einer technischen Sicherheitslücke, sondern bei frei zugänglichen Informationen über Personen und Unternehmen. Wer frühzeitig weiß, welche Identitäten betroffen sind, kann die Wahrscheinlichkeit eines erfolgreichen Angriffs deutlich senken.
"Unternehmen können Datenlecks nicht immer verhindern. Sie können aber verhindern, dass historische Datensätze zu erfolgreichen Angriffen führen. Entscheidend sind eine konsequente Mehr-Faktor-Authentifizierung, die laufende Überwachung exponierter Zugangsdaten und die Sensibilisierung jener Personen, die aufgrund ihrer Rolle besonders im Fokus von Angreifer:innen stehen", appelliert Pölzelbauer abschließend.
www.ey.com
www.risikomonitor.com


Kommentar veröffentlichen