Cyberangriff auf den Handel
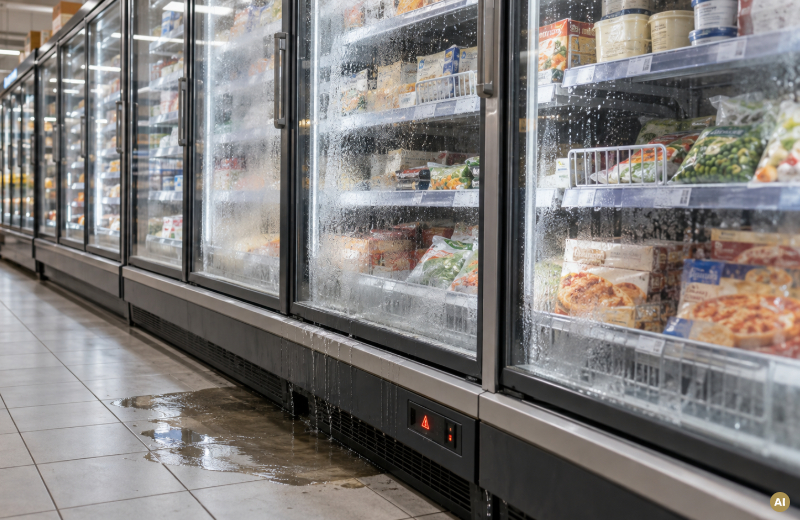
Hacker ließen in hunderten französischen Supermärkten die Kühlregale abtauen

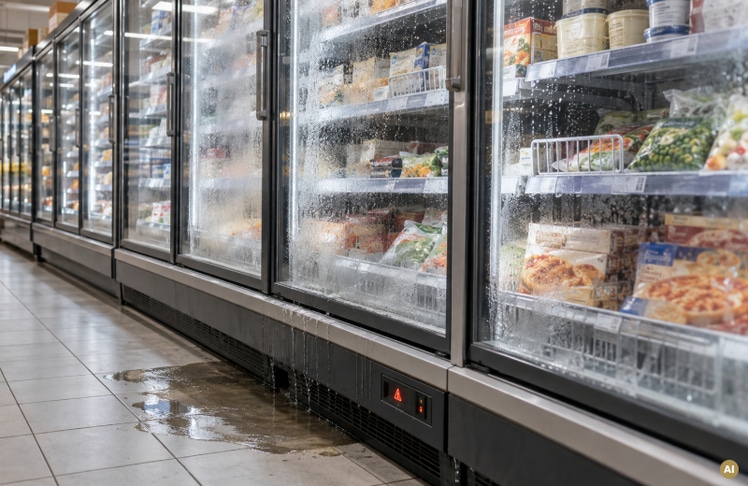
Statt zu kühlen, waren die Anlagen plötzlich auf 50 Grad Celsius programmiert. Große Mengen Lebensmittel landeten schließlich im Müll, der Schaden dürfte in die Millionen gehen. Als mögliches Einfallstor gelten veraltete Systeme.

Vernetzte Technik soll den Alltag bequemer machen, vom Kühlschrank mit App bis zur Heizung, die sich aus dem Büro hochdrehen lässt. Auch im Lebensmittelhandel laufen Kühlregale und Tiefkühltruhen längst über Steuerungen, die Techniker:innen aus der Ferne warten können. Wie schnell dieser Komfort zur Schwachstelle wird, erleben derzeit Hunderte Supermärkte in Frankreich. Seit Sonntagabend haben Unbekannte dort die Kühltechnik manipuliert und das Abtauprogramm von Vitrinen und Tiefkühlgeräten gestartet, bis frische und gefrorene Ware unbrauchbar war. Nach Angaben der Handelsketten selbst waren rund 150 bis 200 Filialen von Intermarché sowie knapp 100 Standorte von Coopérative U betroffen, Berichten zufolge traf es auch Märkte weiterer großer Ketten. Die Pariser Staatsanwaltschaft hat Ermittlungen eingeleitet.

Tiefkühltruhen auf 50 Grad

Wie drastisch der Eingriff war, schildert die Kette Intermarché, die am stärksten betroffen sein soll. In der Nacht war demnach über Stunden eine Solltemperatur von 50 Grad Celsius eingestellt, die gesamte betroffene Frisch- und Tiefkühlware musste entsorgt werden. Medienberichte sprechen von einem Schaden in Millionenhöhe. Intermarché selbst nennt keine Zahlen, sieht aber schon das nächste Problem kommen, denn ob Versicherungen für einen solchen Fall überhaupt aufkommen, ist offen. Für den Händler ist es zudem bereits der zweite Cybervorfall binnen weniger Monate – im August waren bei einem Angriff auf seinen Abholservice Daten von knapp 300.000 Kund:innen abgeflossen.

Deutliche Worte fand Dominique Schelcher, Chef von Coopérative U. Auf der Plattform X schrieb er: "Anlagen anzugreifen, die für die Frischhaltung von Lebensmitteln und die Versorgung der Menschen in Frankreich unverzichtbar sind, ist von äußerster Schwere und beispiellos. Das ist inakzeptabel." Seine Teams arbeiten gemeinsam mit Fachleuten für Kältetechnik daran, die Anlagen wieder in Betrieb zu nehmen.

Veraltete Steuerungen als Einfallstor

Gemeinsam haben die betroffenen Märkte offenbar ihre Kühltechnik. Laut dem französischen Sender Franceinfo stammen die angegriffenen Systeme vom dänischen Hersteller Danfoss. Der Konzern spricht von einer überschaubaren Zahl von Anlagen, überwiegend Auslaufmodelle, die längst keine Updates mehr erhalten. Seiner Kundschaft lege man schon lange nahe, solche Geräte auszutauschen oder zumindest auf aktuelle Firmware zu setzen.

Dass diese Systeme angreifbar sind, ist nicht neu. Sicherheitsforscher:innen des Unternehmens Claroty hatten bereits Schwachstellen im Danfoss-Systemmanager AK-SM 800A aufgezeigt. Das Gerät berechnete unter anderem ein tägliches Zugangspasswort aus dem aktuellen Datum. Laut Claroty waren rund 2.765 dieser Geräte direkt über das Internet erreichbar. Danfoss hat die Lücken inzwischen geschlossen. Bei Altgeräten, die keine Updates mehr bekommen, nützt das freilich wenig. Ob genau diese Schwachstellen beim aktuellen Angriff eine Rolle spielten, ist allerdings unklar.

Regierung schaltet Cyberbehörde ein

Ermittelt wird inzwischen von einer Spezialeinheit für Cyberkriminalität. Neben verdorbener Ware geht es dabei scheinbar auch um Brände, die in einzelnen Filialen ausgebrochen sein sollen. Wer hinter dem Angriff steckt, ist bislang offen.

Auch Premierminister Sébastien Lecornu hat laut Franceinfo reagiert und die nationale Cybersicherheitsbehörde ANSSI eingeschaltet. Sie soll klären, ob noch weitere Firmen ins Visier geraten sind, und diese rechtzeitig vorwarnen. Bis dahin dürfte in so mancher Filiale der Blick aufs Thermometer deutlich öfter fallen als sonst.

Kommentar veröffentlichen

* Pflichtfelder.

leadersnet.TV