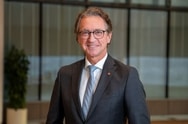
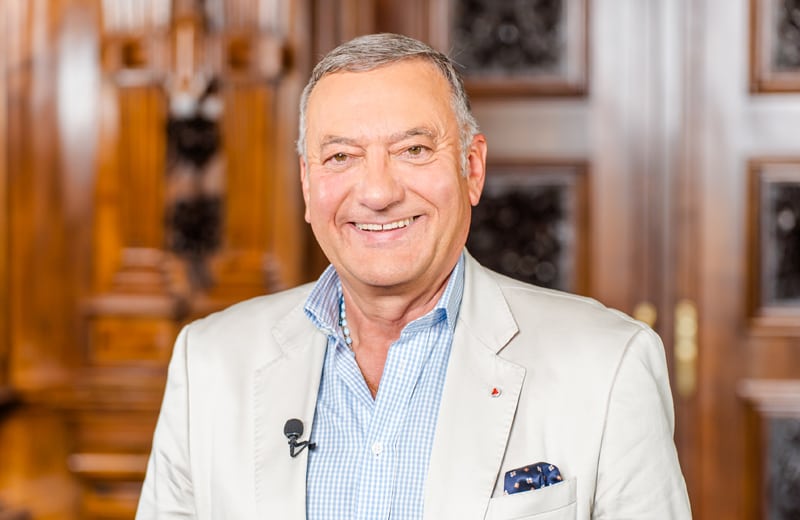
LEADERSNET: Sehr geehrter Herr Stiastny, Sie beschäftigen sich seit vielen Jahren mit Risiko- und Krisenmanagement und sind Vorstand des Zentrums für Risiko- und Krisenmanagement (ZRK). Durch welche berufliche Lebensgeschichte sind Sie zum Krisenmanager geworden, und welche Aufgaben nimmt das ZRK wahr?
Heinz Stiastny: Mit dem Thema bin ich das erste Mal vor rund 25 Jahren konfrontiert worden, als ich als Vorstandsvorsitzender die erste echte Internetbank in Österreich aufgebaut und implementiert habe. Damals habe ich in der Eigenverantwortung spürbar wahrgenommen, wie essenziell der Schutz von persönlichen Kundendaten, Legitimationsdaten und virtuellen Geldströmen ist – das war damals in Österreich noch völlig unüblich. Im Laufe der Jahre hat sich mein Blickfeld erweitert, unter anderem durch meine Tätigkeit im Kabinett des Verteidigungsministeriums. Dort habe ich das Sicherheits-Know-how absoluter Fachleute kennengelernt und miterlebt, wie das Thema Cyber-Defense durch den Aufbau von Spezialzentren massiv an Bedeutung gewann. Parallel dazu bin ich seit zehn Jahren bei einem weltweit führenden IT-Distributor tätig, der in Österreich über tiefgreifendes Know-how für Technologie- und Lösungsansätze verfügt.
LEADERSNET: Welche Rolle spielt das ZRK in diesem Kontext aktuell?
Stiastny: Das ZRK ist ein Zusammenschluss unterschiedlichster Expert:innen im Sicherheitsbereich, bei dem es stark um Forschung, Weiterentwicklung und Wissenstransfer geht – geführt von Johannes Göllner und mir im Vorstand. Wir sind unter anderem Kooperationspartner des Bundesheeres bei der Sicherheitskonferenz in Linz, der größten Sicherheitskonferenz Europas. Es macht uns als ZRK sehr stolz, dort gemeinsam mit führenden Herstellern und Partnern aufzutreten.
LEADERSNET: Cyberangriffe zählen zu den größten Unternehmensrisiken. Wann wird aus einem Cybersecurity-Vorfall tatsächlich eine Unternehmenskrise und beschäftigt man sich in der Praxis erst dann damit, wenn bereits etwas passiert ist?
Stiastny: Der Satz stimmt leider in vielen Bereichen nach wie vor. Eine Krise im Unternehmen beginnt genau in dem Moment, in dem auf vertrauliche Daten, Kundendaten, Finanzsysteme oder reale Produktionsanlagen zugegriffen wird und diese blockiert, gestört oder gesperrt werden. Das ist heute eines der zentralen Probleme: Die Attacken von außen richten sich gezielt gegen die operative Handlungsfähigkeit und die wirtschaftliche Existenz von Unternehmen.
LEADERSNET: Ein konkretes Szenario: Montagmorgen, 8:00 Uhr – ein Cyberangriff legt das gesamte Unternehmen lahm. Wer übernimmt in einer solchen Situation das Kommando, und worauf kommt es in den ersten 30 bis 60 Minuten an?
Stiastny: Es passiert leider viel zu oft, dass man erst am Montagmorgen draufkommt. Wesentlich ist, dass Monitoring-Systeme etabliert sind, die Angriffe bereits am Wochenende erkennen. Denn viele Cyberattacken werden am Freitagabend oder in der Nacht auf Samstag gestartet, nachdem die Angreifer:innen oft über Monate unbemerkt im System waren. Wenn der Ernstfall eintritt, ist das in jedem Fall Chefsache. Nicht zuletzt schreibt die NIS-2-Richtlinie (Anm.: Netz- und Informationssysteme-Gesetz) in Österreich ganz klar vor: Die Verantwortung liegt unübertragbar bei der Geschäftsführung. Im Ernstfall muss sofort sichergestellt werden, dass Backupsysteme funktionieren und isoliert sind, Hauptsysteme heruntergefahren werden und die Attacke im Netz eingegrenzt wird, damit sie sich nicht weiter ausbreitet.
LEADERSNET: In Cybersecurity wird viel Geld investiert, dennoch gibt es keinen hundertprozentigen Schutz. Welche organisatorischen Rahmenbedingungen braucht es für ein funktionierendes Krisenmanagement?
Stiastny: Das Allerwichtigste ist, dass die Verantwortung ganz oben beim Vorstand oder der Geschäftsführung verankert ist. In dieser Verantwortung muss eine funktionierende IT-Abteilung etabliert sein, in der Cybersicherheit explizit mit personellen Ressourcen hinterlegt ist. Zudem müssen regelmäßig Penetrationstests durch externe Spezialist:innen durchgeführt werden, um Schwachstellen aufzudecken.
LEADERSNET: Welche gesetzlichen Pflichten kommen im Ernstfall auf Führungskräfte zu?
Stiastny: Mit NIS-2 kommen zwei ganz strikte Fristen auf Unternehmen zu: die 24-Stunden- und die 72-Stunden-Meldepflicht. Innerhalb von 24 Stunden müssen ein Vorfall und dessen grobe Dimension gemeldet werden. Nach 72 Stunden muss eine detaillierte Auswertung vorliegen, welche Auswirkungen der Ausfall auf das Unternehmen und seine Umwelt hat. Es geht längst nicht mehr nur darum, Daten zu speichern oder Server zu betreiben, sondern die operative Security lückenlos zu gewährleisten.
LEADERSNET: Welchen Appell richten Sie an Unternehmer:innen, die das Thema Cybersecurity womöglich noch immer unterschätzen?
Stiastny: Jede Führungskraft muss realisieren: Es ist ihre persönliche Verantwortung, das eigene Unternehmen zu schützen. Man sollte externe Hilfe in Anspruch nehmen – sei es durch spezialisierte Beratung, die Wirtschaftskammer, Steuerberater:innen oder Wirtschaftsprüfungskanzleien, die diese Aspekte bereits aktiv in Jahresprüfungen aufnehmen. Der entscheidende Punkt ist ein Haltungswechsel: In der Vergangenheit wurde bei Einsparungen oft zuerst der Rotstift bei der IT angesetzt, während Marketing und Außenauftritt priorisiert wurden. Genau das ist der Denkfehler. Die IT braucht die Wertschätzung und die Budgets, die ihrer heutigen Bedeutung entsprechen. Dort wird angegriffen, also muss dort gesichert werden.
LEADERSNET: Abschließend ein Blick nach vorn: 1976 kam das Faxgerät, 50 Jahre später stehen wir an der Schwelle zur KI-Transformation. Dürfen wir uns auf die digitale Zukunft freuen, oder müssen wir sie mit Respekt erwarten?
Stiastny: Ich gehöre einer Generation an, die im Bankgeschäft noch mit Lochkarten und Karteikarten begonnen hat. Heute läuft alles digital über das Smartphone. Nach fast 46 Berufsjahren habe ich tiefen Respekt vor dieser gewaltigen technischen Entwicklung. Vor der künstlichen Intelligenz habe ich großen Respekt, weil sie unser Berufsleben, unser Privatleben und unser gesellschaftliches Zusammenleben in den kommenden Jahren noch einmal ganz entscheidend verändern wird.
LEADERSNET: Vielen Dank.
www.arrow.com
www.zfrk.org


Kommentar veröffentlichen