CyberRisk Report 2026
Heimische Unternehmen erkennen Cyberangriffe immer zuverlässiger

| Larissa Bilovits 
| 29.09.2026

Ab 1. Oktober gelten für tausende Betriebe strengere Vorgaben zur Cybersicherheit. Ein aktueller Report zeigt deutliche Fortschritte, doch die meisten Betriebe lassen ihre Sicherheitslage weiterhin nicht extern bewerten.

Mit 1. Oktober endet die Übergangsfrist des NIS-Gesetzes 2026, und für tausende Betriebe gelten damit strengere Anforderungen an die Cybersicherheit. Wie gut Österreichs Unternehmen darauf vorbereitet sind, zeigt etwa der aktuelle CyberRisk Report von KSV1870 Nimbusec. Ausgewertet wurden rund 400 CyberRisk Ratings aus dem laufenden Jahr, also ausschließlich Unternehmen, die ihre Sicherheitslage von außen bewerten lassen. Bei ihnen zeigen sich spürbare Verbesserungen. Der Großteil der Wirtschaft verzichtet laut dem KSV1870-Tochterunternehmen jedoch bislang auf eine solche Prüfung, obwohl die Bedrohung durch Cyberkriminalität weiter wächst.

Erkennung und Notfallplanung legen zu

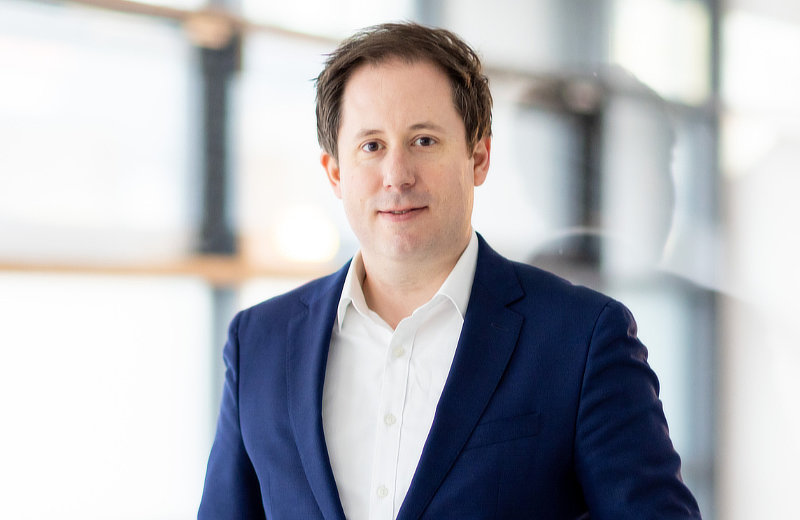
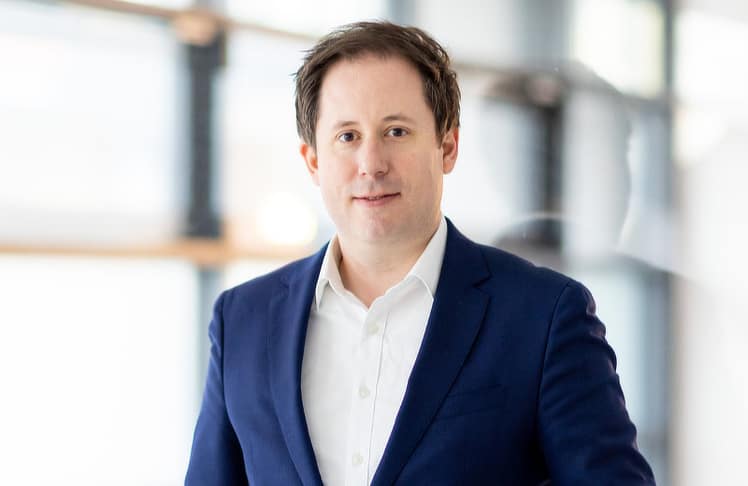
Bei 49 Prozent der bewerteten Unternehmen fiel das Rating heuer besser aus als 2025. 29 Prozent hielten ihr Ergebnis, 22 Prozent rutschten ab. Besonders klar zeigt sich der Fortschritt bei der Erkennung von Angriffen. 85 Prozent der Betriebe identifizieren IT-Sicherheitsvorfälle inzwischen zuverlässig, ein Jahr zuvor lag dieser Wert bei 73 Prozent. "Für Unternehmen ist es bei einem Cyberangriff entscheidend, zeitnah reagieren zu können und zu wissen, was konkret zu tun ist. Dafür ist eine zuverlässige Erkennung eines Sicherheitsvorfalls die Voraussetzung", betont Robert Staubmann, Geschäftsführer von KSV1870 Nimbusec.

Auch organisatorisch sind die geprüften Betriebe besser aufgestellt als im Vorjahr. Lediglich neun Prozent haben keinen Notfallplan, der festlegt, wie im Angriffsfall intern vorzugehen ist – das sind um 13 Prozentpunkte weniger als 2025. Einen weiteren positiven Befund liefert der Report beim Personal. "Es ist erfreulich, dass 93 Prozent der Betriebe in die regelmäßige, fachspezifische Weiterbildung ihres Personals investieren, um Risiken zu senken und das Bewusstsein zu schärfen", so Staubmann.

Die Mehrheit wartet ab

Den Verbesserungen steht eine wachsende Bedrohung gegenüber. Laut kriminalpolizeilicher Anzeigenstatistik zählte man hierzulande im Vorjahr rund 22.000 Cybercrime-Delikte, im gesamten Bereich der Internetkriminalität waren es etwa 63.000 Fälle. "Für Unternehmen steigt damit nicht nur das Risiko finanzieller Schäden. Auch die operative Handlungsfähigkeit kann im Ernstfall massiv beeinträchtigt werden", erklärt Staubmann.

Die Fortschritte der geprüften Unternehmen wertet er als klares Signal. "Die Ergebnisse belegen, dass Cybersicherheit bei immer mehr Unternehmen an Bedeutung gewinnt und Investitionen in Schutzmaßnahmen Wirkung zeigen", so der Geschäftsführer. Der Befund betrifft allerdings nur jene Minderheit, die sich überhaupt einer externen Bewertung stellt. Für den Rest findet Staubmann deutliche Worte: "Viele warten offenbar lieber, bis etwas passiert. Das kann nicht nur im Ernstfall erhebliche wirtschaftliche Folgen haben, sondern zukünftig auch zu Umsatzverlusten führen."

Druck auf die Lieferkette steigt

Welche wirtschaftliche Tragweite das haben kann, zeigt der Geltungsbereich des NIS-Gesetzes 2026. Direkt erfasst sind rund 4.000 Unternehmen aus kritischen Sektoren. Da die Vorgaben jedoch auch deren Lieferant:innen und Geschäftspartner:innen einschließen, rechnet der KSV1870 mit insgesamt rund 60.000 betroffenen Betrieben. Auch Zulieferbetriebe ohne eigene gesetzliche Verpflichtung geraten damit vertraglich unter Druck, ihr Sicherheitsniveau belegen zu können.

Wie ein solcher Nachweis aussehen kann, zeigt das CyberRisk Rating selbst. Es beruht auf dem Cyber-Risk-Schema des Kompetenzzentrums Sicheres Österreich (KSÖ), prüft 25 Anforderungen und ordnet das Ergebnis auf einer siebenstufigen Skala zwischen minimalem und maximalem Risiko ein. Unternehmen mit vielen Zulieferbetrieben können die Nachweise ihrer Partner:innen zudem über die Plattform CyberRisk Manager bündeln und Veränderungen frühzeitig erkennen. Bei den geprüften Betrieben hat das Thema bereits Gewicht. 79 Prozent verfügen inzwischen über einen festen Prozess, um Risiken in der Lieferkette zu steuern, ein Plus von 19 Prozentpunkten gegenüber dem Vorjahr.

Den gesamten CyberRisk Report 2026 können Sie hier nachlesen.

www.nimbusec.com

www.ksv.at

Kommentar veröffentlichen

* Pflichtfelder.

leadersnet.TV